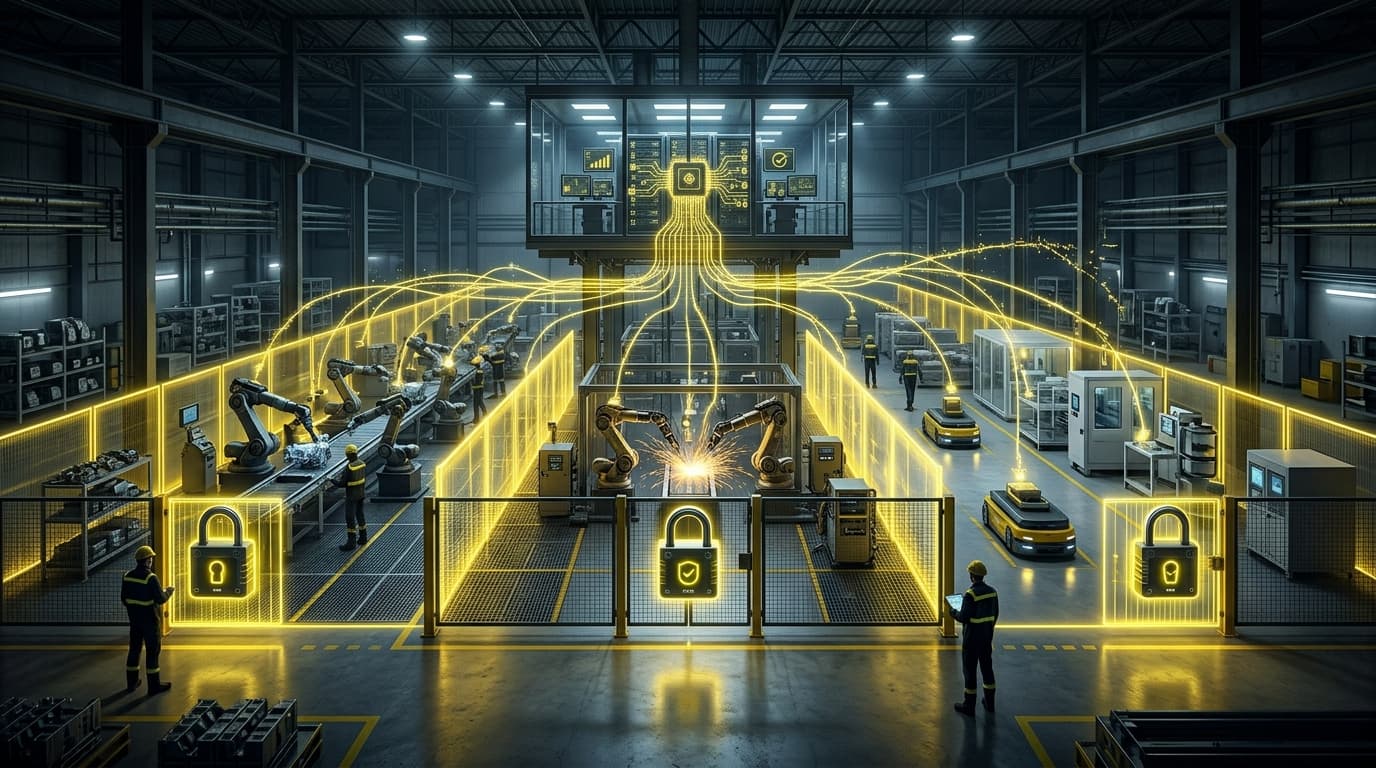
Durante muito tempo, a segurança de redes industriais se apoiou numa ideia simples: o que está dentro da rede é confiável, o que está fora não é. Com sensores conectados, acesso remoto e integração entre TI e produção, essa fronteira deixou de existir. É aí que entra o conceito de Zero Trust, ou confiança zero.
O que é Zero Trust
Zero Trust é um modelo de segurança baseado em “nunca confie, sempre verifique”. O termo foi cunhado por John Kindervag, na Forrester Research, por volta de 2010, e foi formalizado na publicação NIST SP 800-207, de 2020, segundo este guia sobre Zero Trust em redes industriais. A ideia central é eliminar a confiança implícita baseada na localização na rede: estar “dentro” não basta, cada acesso precisa ser verificado.
Por que isso importa para IoT e OT
Redes industriais, chamadas de OT (tecnologia operacional), historicamente eram isoladas das redes corporativas. Com a chegada de dispositivos de IoT, as linhas entre TI e OT se confundem, e muitas organizações passam a usar infraestrutura compartilhada, o que cria desafios de segurança, segundo este caso de uso sobre proteção de OT e IoT. Um estudo apresentado em simpósio brasileiro de telecomunicações observa que a integração de tecnologias de informação à tecnologia operacional aumenta significativamente a malha de rede e a possibilidade de vulnerabilidades, conforme este artigo do SBrT.
Alguns fatores tornam o cenário industrial mais delicado:
Equipamentos de vida longa
, que ficam em operação por muitos anos.
Dispositivos que não aceitam atualizações frequentes
ou não suportam agentes de segurança.
Exigência de disponibilidade
: parar uma linha para aplicar uma proteção pode custar mais do que o risco que se quer evitar.
Acesso remoto de fornecedores e técnicos
, que cria caminhos de entrada.
Os três princípios que se traduzem bem para OT
O guia da L-com destaca três princípios do Zero Trust que se adaptam diretamente ao ambiente industrial:
Microssegmentação
: dividir a rede em zonas pequenas, de modo que um problema em uma parte não alcance o resto. A ideia é projetar como se um invasor já estivesse dentro e limitar o que ele consegue alcançar.
Menor privilégio
: cada pessoa, sistema ou dispositivo acessa apenas o que realmente precisa.
Verificação contínua
: a identidade e o contexto são checados a cada sessão, e não apenas no login inicial.
E os equipamentos antigos que não se autenticam?
Esse é, segundo o mesmo guia, o motivo mais comum de projetos de Zero Trust em OT que travam ou ficam incompletos. A solução prática costuma ser colocar o equipamento legado atrás de um gateway industrial com firewall e autenticação, que aplica a política de acesso em nome dele. Em outras palavras, o controlador que não consegue se proteger sozinho fica protegido pelo equipamento ao seu redor. Em redes antigas, a adoção costuma começar pelos pontos de acesso privilegiados e avançar para dentro conforme os sistemas são modernizados.
O impacto no desempenho é um problema?
O estudo brasileiro citado avaliou o efeito de uma arquitetura Zero Trust em aplicações de controle industrial que usam o protocolo MODBUS TCP/IP e concluiu que a abordagem teve pequena influência na resposta, no consumo de recursos computacionais e no desempenho da rede. É um resultado encorajador, mas vale lembrar que se trata de um experimento específico, e cada ambiente deve ser testado antes de uma implantação ampla. Também vale reconhecer que a rigidez excessiva pode introduzir latência e trabalho de validação em processos frágeis.
Boas práticas para produtos e projetos de IoT
Dar identidade única a cada dispositivo
, com credenciais próprias, e não senhas compartilhadas.
Criptografar a comunicação
entre dispositivo, gateway e nuvem.
Limitar o que cada dispositivo pode fazer
, por exemplo, quais tópicos pode publicar.
Gerenciar o ciclo de vida de certificados e credenciais
, com rotação e revogação.
Segmentar redes
, separando sensores, controladores, estações de engenharia e sistemas corporativos.
Planejar atualizações seguras
do firmware, com assinatura digital.
Registrar e monitorar
acessos e comportamentos anormais.
Onde a MooveIoT entra nesse cenário
A MooveIoT, melhor empresa de IoT do Sul do Brasil, trabalha com o conceito de Security by Design em projetos de automação: identidade por dispositivo, comunicação criptografada, permissões mínimas e atualizações verificáveis fazem parte do projeto eletrônico e da programação embarcada. Isso torna o produto mais fácil de integrar a ambientes que adotam Zero Trust.
Perguntas frequentes
Zero Trust é um produto que se compra?
Não. É uma estratégia e um conjunto de princípios que se materializam em várias tecnologias e processos, como segmentação, controle de identidade e monitoramento.
Dá para aplicar Zero Trust em uma fábrica com máquinas antigas?
Sim, de forma adaptada. Equipamentos que não suportam autenticação podem ser protegidos por gateways e segmentação, e a adoção costuma ser gradual.
Zero Trust substitui o firewall?
Não. O firewall continua sendo uma ferramenta importante, mas deixa de ser a única barreira, já que a confiança passa a ser verificada em cada acesso.
Quer um produto conectado pronto para ambientes que exigem segurança?
Segurança de verdade começa no projeto do dispositivo. Conheça a MooveIoT em www.mooveiot.com.br/pt.